Sprint Data Center • ul. Jagiellończyka 26, 10-062 Olsztyn
+48 89 522 12 20
info@sprintdatacenter.pl

Tag: cyberbezpieczeństwo

blog informacyjny dla użytkowników usług SDC

Created with Sketch.
Konta uprzywilejowane na serwerach firmy: kto ma root, kto ma admina i jak to uporządkować (grafika wygenerowana przez AI)

Konta uprzywilejowane na serwerach firmy: kto ma root, kto ma admina i jak to uporządkować

Konta uprzywilejowane na serwerze dedykowanym i w kolokacji: jak spisać, kto ma root i admina, ograniczyć uprawnienia i rozliczać dostęp pod NIS2.
Test penetracyjny serwera dedykowanego — jak go przygotować, żeby nie skończył się blokadą i przestojem (grafika wygenerowana przez AI)

Test penetracyjny serwera dedykowanego — jak go przygotować, żeby nie skończył się blokadą i przestojem

Test penetracyjny serwera dedykowanego lub kolokowanego: jak ustalić zakres, uprzedzić data center, nie wpaść w anty-DDoS i co zrobić z raportem.
Kontroler domeny Active Directory na serwerze dedykowanym: kiedy ma sens i jak go nie wystawić na internet (grafika wygenerowana przez AI)

Kontroler domeny Active Directory na serwerze dedykowanym: kiedy ma sens i jak go nie wystawić na internet

Kontroler domeny Active Directory w data center: kiedy przenieść go z biura, jak połączyć oddziały przez VPN, zadbać o czas, kopie i dwa kontrolery.
VPN do serwera: jak schować panel, RDP i SSH przed internetem (grafika wygenerowana przez AI)

VPN do serwera: jak schować panel, RDP i SSH przed internetem

VPN do serwera dedykowanego: dlaczego porty administracyjne nie powinny być publiczne, WireGuard czy OpenVPN i jak nie odciąć sobie dostępu.
Zarządzanie podatnościami: jak nie przegapić łatki, która naprawdę ma znaczenie (grafika wygenerowana przez AI)

Zarządzanie podatnościami: jak nie przegapić łatki, która naprawdę ma znaczenie

Zarządzanie podatnościami na serwerach krok po kroku: inwentarz, źródła informacji, priorytety, terminy łatania i dowody dla audytora NIS2.
Dostawcy wysokiego ryzyka: zrób inwentarz sprzętu teraz (grafika wygenerowana przez AI)

Dostawcy wysokiego ryzyka: zrób inwentarz sprzętu teraz

Minister cyfryzacji może uznać dostawcę sprzętu za dostawcę wysokiego ryzyka. Sprawdź, ile masz czasu na wycofanie i co zrobić, zanim padnie decyzja.
Uwierzytelnianie dwuskładnikowe: od których kont zacząć (grafika wygenerowana przez AI)

Uwierzytelnianie dwuskładnikowe: od których kont zacząć

Uwierzytelnianie dwuskładnikowe warto włączyć najpierw tam, gdzie przejęcie konta kosztuje najwięcej. Sprawdź kolejność i typowe pułapki.
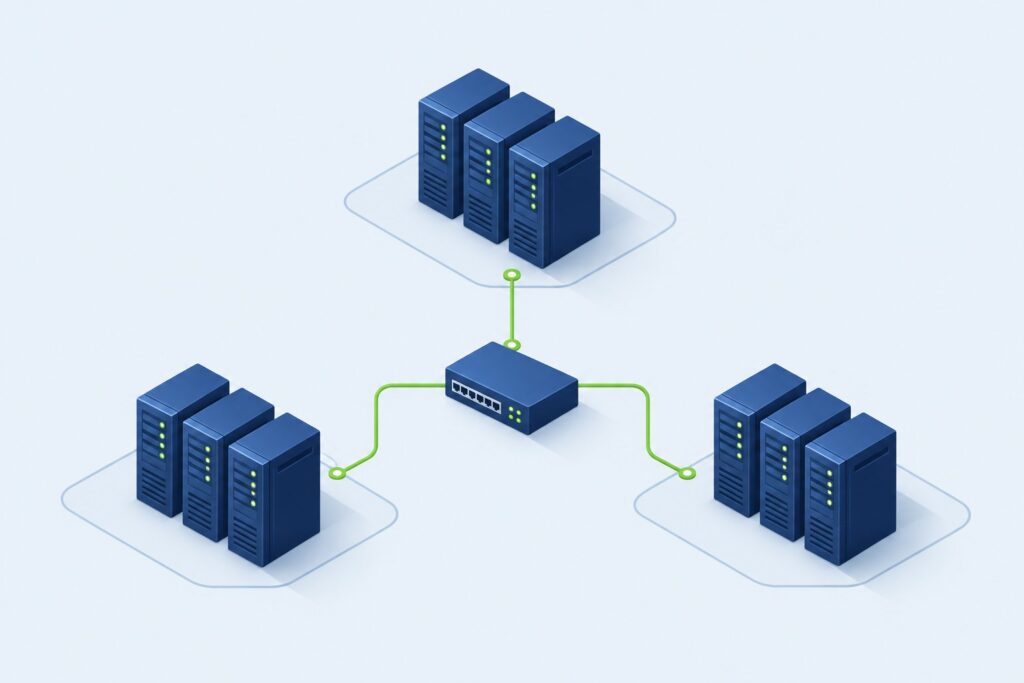
Segmentacja sieci w kolokacji: jak ograniczyć zasięg włamania (grafika wygenerowana przez AI)

Segmentacja sieci w kolokacji: jak ograniczyć zasięg włamania

Segmentacja sieci w kolokacji ogranicza skutki włamania do jednego fragmentu infrastruktury. Sprawdź, jak podzielić ruch i od czego zacząć.
Zgłaszanie incydentów NIS2: ile godzin masz na zgłoszenie? (grafika wygenerowana przez AI)

Zgłaszanie incydentów NIS2: ile godzin masz na zgłoszenie?

Zgłaszanie incydentów NIS2 ma swój zegar: 24 godziny na wstępne zgłoszenie, 72 na szczegółowy raport. Sprawdź, co przygotować przed pierwszym incydentem.
Serwer dedykowany został przejęty — co zrobić w pierwszych godzinach po włamaniu (grafika wygenerowana przez AI)

Serwer dedykowany został przejęty — co zrobić w pierwszych godzinach po włamaniu

Obce konto, nocne skoki CPU, spam z Twojego IP? Zobacz, jak odizolować przejęty serwer, zabezpieczyć dowody i odbudować system bez powtórki włamania.

Certyfikaty SSL ważne 200 dni — co zmienia krótszy okres ważności i jak przygotować firmę

Certyfikaty SSL ważne 200 dni — co zmienia krótszy okres ważności i jak przygotować firmę

Od marca 2026 certyfikaty SSL wystawiane są maksymalnie na 200 dni, a do 2029 roku limit spadnie do 47. Sprawdź, co to zmienia w Twojej organizacji.

Cyber Resilience Act: od 11 września 2026 masz 24 godziny na zgłoszenie podatności — jak przygotować infrastrukturę?

Cyber Resilience Act: od 11 września 2026 masz 24 godziny na zgłoszenie podatności — jak przygotować infrastrukturę?

Cyber Resilience Act: od 11 września 2026 producenci zgłaszają podatności w 24 godziny. Sprawdź, jakich danych i infrastruktury wymaga art. 14 CRA.

NIS2 i ustawa o KSC: do 3 października 2026 na wpis do wykazu — czy Twoja firma podlega nowym obowiązkom?

NIS2 i ustawa o KSC: do 3 października 2026 na wpis do wykazu — czy Twoja firma podlega nowym obowiązkom?

Nowelizacja ustawy o KSC (NIS2) już obowiązuje. Do 3 października 2026 trwa okno na samoidentyfikację i wpis do wykazu podmiotów. Sprawdź, kogo dotyczy i co dalej.

NIS2 a łańcuch dostaw — dlaczego obowiązki obejmą też Twoją firmę, nawet jeśli nie jesteś podmiotem kluczowym

NIS2 a łańcuch dostaw — dlaczego obowiązki obejmą też Twoją firmę, nawet jeśli nie jesteś podmiotem kluczowym

NIS2 nie dotyczy tylko podmiotów kluczowych. Jeśli jesteś dostawcą IT lub usług dla takiej firmy, wymagania bezpieczeństwa spłyną na Ciebie przez umowę.
NIS2: sprawdź, czy jesteś podmiotem kluczowym lub ważnym — i co musisz zrobić do 3 października 2026

NIS2: sprawdź, czy jesteś podmiotem kluczowym lub ważnym — i co musisz zrobić do 3 października 2026

NIS2 już obowiązuje. Sprawdź, czy Twoja firma to podmiot kluczowy lub ważny, jak przeprowadzić samoidentyfikację i do kiedy wpisać się do wykazu.
Ochrona AntyDDoS w data center — jak działa i dlaczego serwer w kolokacji jest odporniejszy na atak

Ochrona AntyDDoS w data center — jak działa i dlaczego serwer w kolokacji jest odporniejszy na atak

Atak DDoS potrafi unieruchomić firmowy serwer w kilka minut. Sprawdź, jak ochrona AntyDDoS wbudowana w kolokację w data center utrzymuje Twoje usługi online.
NIS2 i KSC 2.0: techniczne środki bezpieczeństwa do 30 czerwca 2026 — checklista gotowości

NIS2 i KSC 2.0: techniczne środki bezpieczeństwa do 30 czerwca 2026 — checklista gotowości

Nowelizacja KSC wdrażająca NIS2 obowiązuje od 3 kwietnia 2026 r. Sprawdź, jakie techniczne środki bezpieczeństwa trzeba wdrożyć i jak pomaga data center.

Cyber Resilience Act od września 2026 — co muszą zrobić producenci software i hardware w Polsce

Cyber Resilience Act od września 2026 — co muszą zrobić producenci software i hardware w Polsce

Pierwsze obowiązki Cyber Resilience Act wchodzą w życie we wrześniu 2026. Co muszą zrobić polscy producenci PDE i jak partner data center wspiera vulnerability handling?
NIS2: zgłaszanie incydentów w 24h, 72h i miesiąc — jak data center pomaga zmieścić się w terminach

NIS2: zgłaszanie incydentów w 24h, 72h i miesiąc — jak data center pomaga zmieścić się w terminach

Nowelizacja ustawy o KSC nakłada terminy 24h i 72h na zgłaszanie poważnych incydentów. Jak partner data center pomaga je dotrzymać.
Ochrona przed atakami DDoS w polskim data center — kiedy warto wybrać infrastrukturę z anty-DDoS w 2026

Ochrona przed atakami DDoS w polskim data center — kiedy warto wybrać infrastrukturę z anty-DDoS w 2026

Ataki DDoS rosną, a anty-DDoS w cenie usługi to nie ciekawostka — to standard. Sprawdź, kiedy kolokacja lub serwer dedykowany z mitigacją to wymóg.
NIS2: kary do 10 mln euro i osobista odpowiedzialność zarządu — jak ograniczyć ryzyko z partnerem data center

NIS2: kary do 10 mln euro i osobista odpowiedzialność zarządu — jak ograniczyć ryzyko z partnerem data center

Nowa ustawa o KSC obowiązuje od 3 kwietnia 2026. Sprawdź sankcje finansowe, osobistą odpowiedzialność zarządu i jak partner data center ogranicza ryzyko NIS2.

Cyberbezpieczeństwo w XXI wieku – największe zagrożenia i skuteczna ochrona przed nimi

Z postępującą cyfryzacją wiążą się nie tylko nowe możliwości, ale również liczne zagrożenia. Liczne ataki hakerskie, mające na celu kradzież…
Dowiedz się więcej