Segmentacja sieci w kolokacji: jak ograniczyć zasięg włamania
Segmentacja sieci w kolokacji nie zmniejsza szansy na włamanie. Zmienia to, co atakujący zobaczy po przejęciu pierwszej maszyny. W płaskiej sieci widzi wszystko, co stoi w tej samej szafie, i to właśnie ta różnica decyduje o skali incydentu.
Płaska sieć to jeden zamek na całe piętro
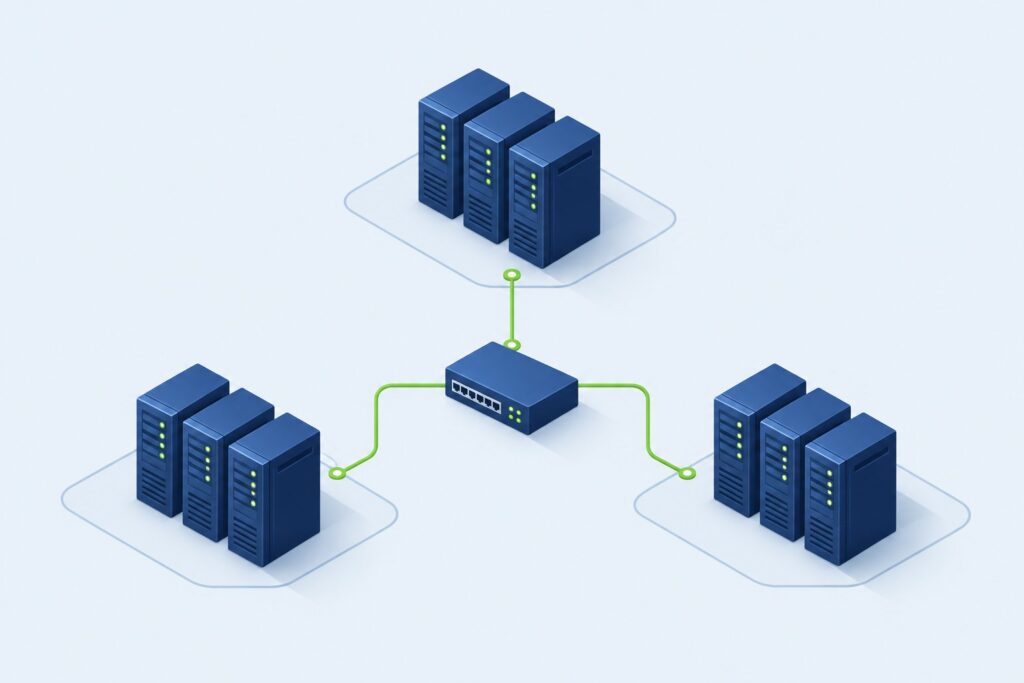
Typowy układ w mniejszej firmie wygląda tak: kilka serwerów w jednej podsieci, wspólny przełącznik, ruch między maszynami niekontrolowany. Wystarczy jeden serwer aplikacyjny z podatnością, żeby atakujący dostał punkt obserwacyjny z widokiem na bazę danych, serwer plików i konsolę zarządzania.
Opisywaliśmy już, dlaczego baza danych nie powinna mieć publicznego adresu IP. Segmentacja jest następnym krokiem. Chodzi nie tylko o to, żeby baza nie była widoczna z internetu, ale też o to, żeby nie była swobodnie widoczna z każdej maszyny w Twojej własnej sieci.
Trzy strefy na początek
Pełny podział można rozbudowywać w nieskończoność, ale większość korzyści daje rozdzielenie trzech rzeczy.
Strefa wystawiona na zewnątrz. Serwery WWW, serwery pocztowe, wszystko, co przyjmuje ruch z internetu. Zakładasz, że to właśnie ona zostanie przejęta jako pierwsza.
Strefa danych. Bazy danych, magazyny plików, systemy wewnętrzne. Ruch do niej wchodzi wyłącznie z konkretnych maszyn, na konkretnych portach. Nie z całej podsieci.
Strefa zarządzania. Konsole sprzętowe, interfejsy zarządzania, przełączniki, systemy monitoringu. To najbardziej wrażliwa część infrastruktury i najczęściej zapomniana przy podziale.
Interfejs zarządzania serwerem daje dostęp równoważny fizycznemu staniu przy maszynie. Wystawienie go w tej samej sieci co aplikacje przekreśla większość pozostałych zabezpieczeń.
Segmentacja to reguły, nie same podsieci
Rozdzielenie adresów bez kontroli ruchu między nimi nie jest segmentacją, tylko porządkiem w adresacji. Wartość pojawia się wtedy, gdy między strefami stoi urządzenie, które domyślnie blokuje ruch i przepuszcza wyłącznie to, co wypisane.
Warto zacząć od zasady najmniejszych uprawnień w wersji sieciowej: domyślnie blokuj, a potem dopisuj wyjątki wynikające z tego, jak faktycznie działa aplikacja. Odwrotna kolejność, czyli blokowanie znanych zagrożeń przy domyślnym przepuszczaniu, zostawia furtki, o których nikt nie pamięta.
Przy okazji dostajesz coś jeszcze: lista reguł staje się dokumentacją zależności między systemami, zwykle dokładniejszą niż ta pisana ręcznie.
Kopie zapasowe należą do osobnej strefy
Atak ransomware zaczyna się od szukania kopii zapasowych. Magazyn backupu dostępny z tej samej sieci co serwery produkcyjne, na tych samych poświadczeniach, zostanie zaszyfrowany razem z nimi.
Kopie powinny być w osobnym segmencie, z ruchem inicjowanym w jedną stronę i osobnymi poświadczeniami. Najlepiej, gdy dodatkowo leżą poza tą lokalizacją.
Co daje infrastruktura centrum danych
Część tej architektury można oprzeć o usługi dostawcy zamiast budować wszystko na własnym sprzęcie. W usługach dodatkowych SDC dostępna jest sieć wewnętrzna w wariantach 1 Gb/s oraz 10 Gb/s, rozliczana miesięcznie (źródło: sprintdatacenter.pl/uslugi-dodatkowe). Pozwala to poprowadzić ruch między maszynami poza siecią publiczną.
W kolokacji parametry łącza dla całej szafy ustalane są indywidualnie (źródło: sprintdatacenter.pl/kolokacja-serwerow-w-sdc), więc podział na strefy warto omówić na etapie projektowania, a nie po wstawieniu sprzętu.
Od czego zacząć, gdy wszystko jest w jednej sieci
Przebudowa całości naraz zwykle się nie udaje. Skuteczniejsza jest kolejność według ryzyka:
- Wyprowadź interfejsy zarządzania do osobnej sieci, niedostępnej z systemów produkcyjnych.
- Odetnij magazyn kopii zapasowych i nadaj mu osobne poświadczenia.
- Ogranicz ruch do baz danych do konkretnych adresów i portów.
- Dopiero potem dziel resztę środowiska na mniejsze strefy.
Pierwsze dwa kroki dają największy efekt przy najmniejszym ryzyku zepsucia czegoś działającego.
Podsumowanie
Zacznij od wyprowadzenia konsoli zarządzania i kopii zapasowych poza sieć produkcyjną, a między strefami ustaw regułę domyślnego blokowania. To ogranicza skutki włamania do jednego fragmentu infrastruktury zamiast całej szafy.
Projektujesz infrastrukturę w kolokacji i chcesz omówić podział sieci? Zobacz warunki kolokacji albo napisz do nas.
FAQ – najczęściej zadawane pytania o segmentację sieci
Czy segmentacja ma sens przy trzech serwerach?
Tak, choć w uproszczonej formie. Nawet przy kilku maszynach warto oddzielić interfejsy zarządzania i magazyn kopii zapasowych od reszty. To dwa miejsca, których przejęcie oznacza utratę kontroli nad całą infrastrukturą.
Czym różni się segmentacja od mikrosegmentacji?
Segmentacja dzieli sieć na strefy obejmujące grupy systemów, na przykład aplikacje i bazy danych. Mikrosegmentacja schodzi do poziomu pojedynczych usług, gdzie każda ma własny zestaw reguł. Druga daje większą kontrolę, ale wymaga narzędzi do zarządzania regułami i bieżącego utrzymania.
Czy podział na VLAN-y wystarczy?
Sam podział na VLAN-y porządkuje ruch, ale nie kontroluje go. Ochrona pojawia się dopiero wtedy, gdy między sieciami stoi urządzenie filtrujące z domyślną blokadą. Bez tego elementu masz oddzielone adresy i nic poza tym.
Jak sprawdzić, czy segmentacja faktycznie działa?
Testem od strony atakującego: z maszyny w strefie wystawionej na zewnątrz spróbuj połączyć się z bazą danych, magazynem kopii i konsolą zarządzania. Każde udane połączenie, które nie wynika z działania aplikacji, jest luką w regułach.
Artykuł powstał z wykorzystaniem narzędzi sztucznej inteligencji (AI) pod nadzorem zespołu Sprint Data Center. Grafika ilustracyjna została wygenerowana przez AI.