Uwierzytelnianie dwuskładnikowe: od których kont zacząć
Uwierzytelnianie dwuskładnikowe warto włączyć najpierw tam, gdzie przejęcie konta kosztuje najwięcej. Sprawdź kolejność i typowe pułapki.
blog informacyjny dla użytkowników usług SDC
Uwierzytelnianie dwuskładnikowe warto włączyć najpierw tam, gdzie przejęcie konta kosztuje najwięcej. Sprawdź kolejność i typowe pułapki.
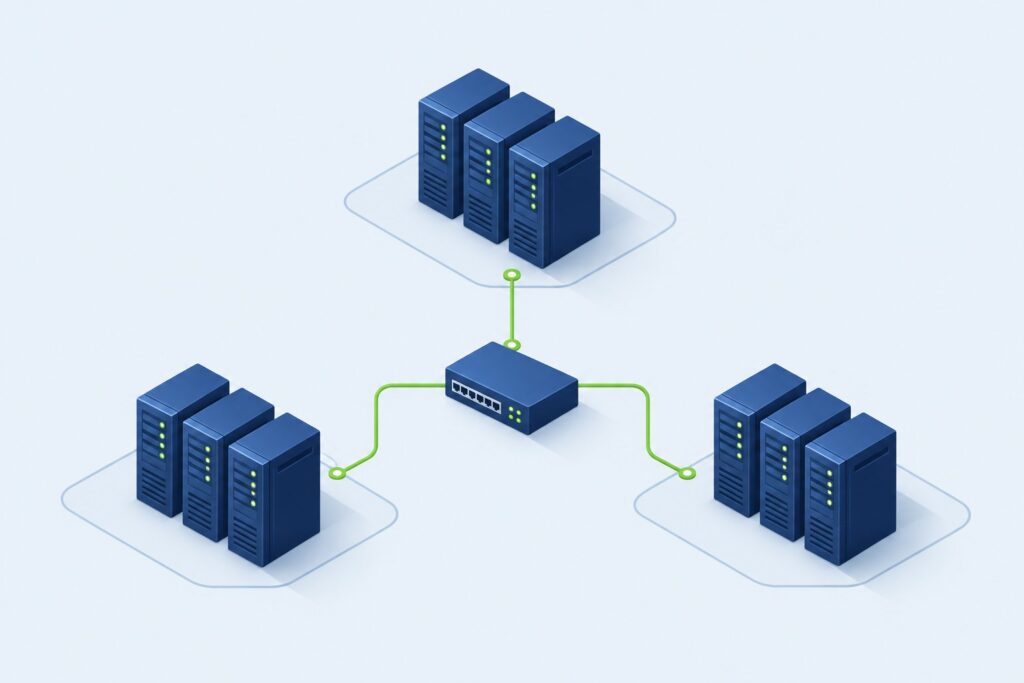
Segmentacja sieci w kolokacji ogranicza skutki włamania do jednego fragmentu infrastruktury. Sprawdź, jak podzielić ruch i od czego zacząć.
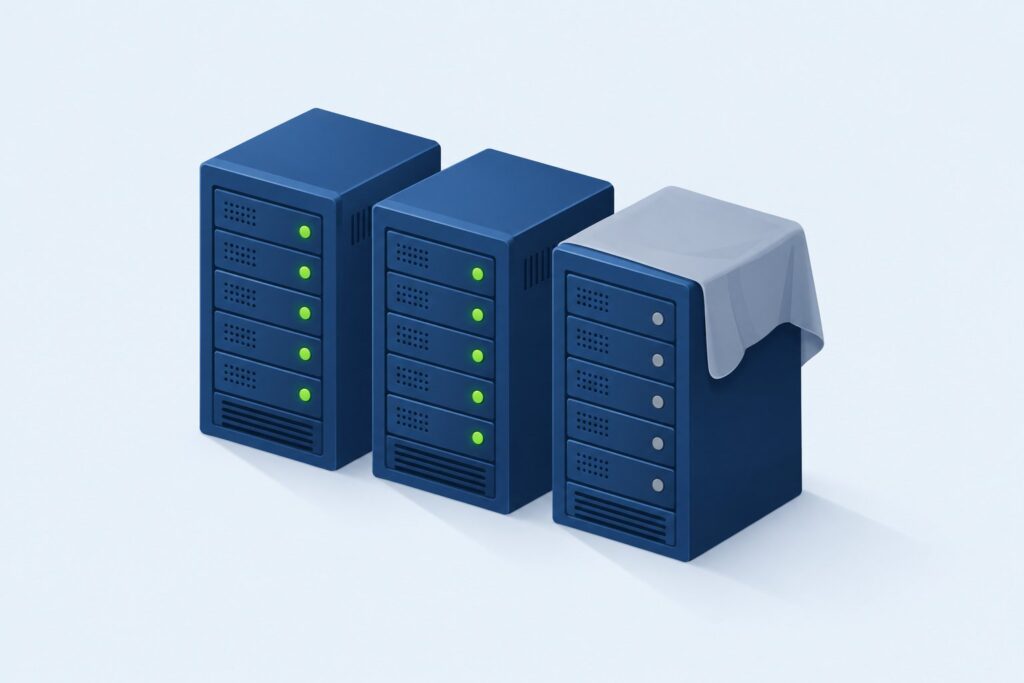
Niewykorzystane serwery generują koszt i ryzyko, bo wypadają z aktualizacji. Sprawdź, jak je znaleźć i bezpiecznie wycofać z użycia.
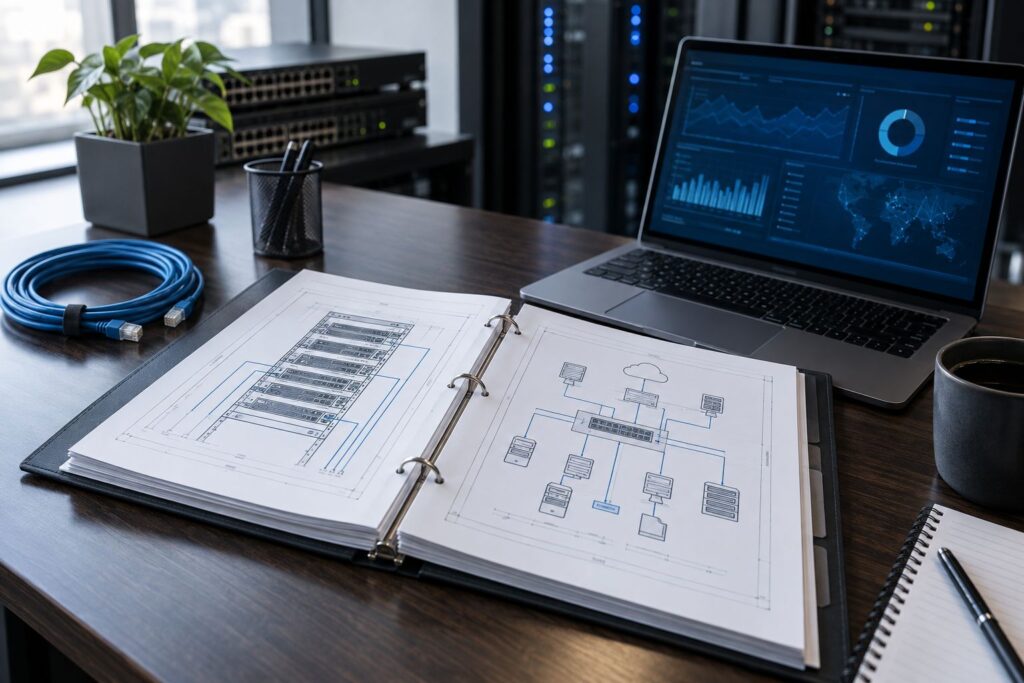
Dokumentacja infrastruktury IT działa wtedy, gdy ktoś inny odtworzy z niej usługę. Sprawdź, co spisać i jak utrzymać to w aktualności.
Synchronizacja czasu na serwerze decyduje o wartości logów, działaniu 2FA i replikacji baz. Sprawdź, jak ustawić NTP i co kontrolować.
Backup, którego nikt nie odtwarzał, to założenie. Sprawdź, jak zaplanować test odtwarzania z backupu, zmierzyć realne RTO i RPO oraz udokumentować wynik.
Zgłaszanie incydentów NIS2 ma swój zegar: 24 godziny na wstępne zgłoszenie, 72 na szczegółowy raport. Sprawdź, co przygotować przed pierwszym incydentem.
Zgłoszenie incydentu w 24 godziny to dopiero początek. Sprawdź, jakie logi musisz zachować, jak długo i gdzie, żeby udowodnić, co naprawdę się wydarzyło.
AI Act i ESG zmieniają sposób oceny infrastruktury IT. Sprawdź, jak wybrać ekologiczne Data Center i przygotować dane do raportowania ESG.
Kolokacja, serwer dedykowany czy pakiet administracyjny — sprawdź, kiedy RODO wymaga umowy powierzenia i czego żądać od data center przed podpisem.
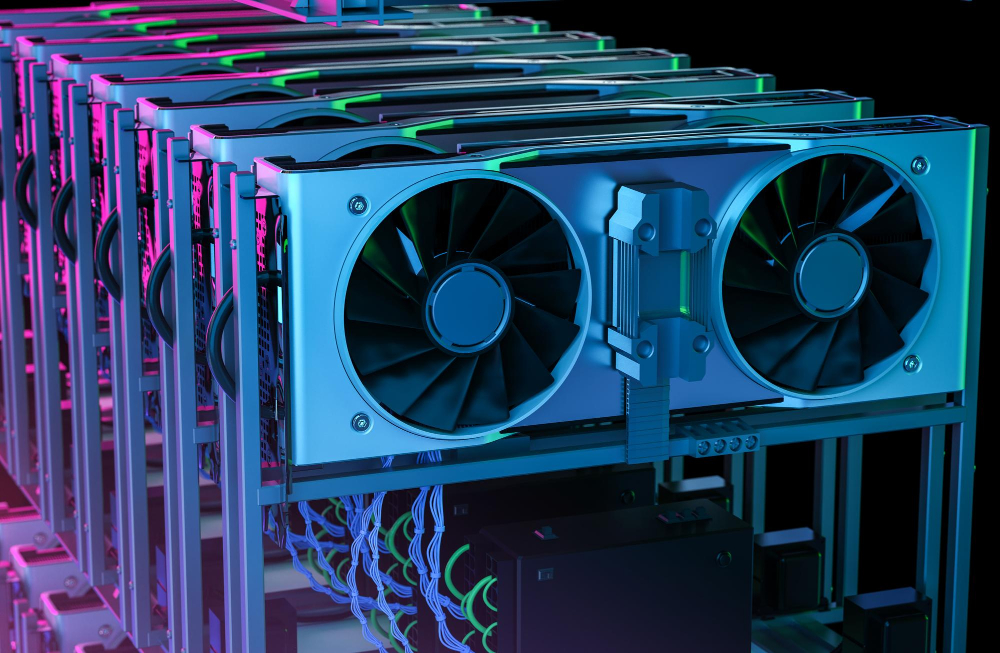
vGPU czy fizyczny układ GPU? Sprawdź, czym różnią się te rozwiązania i kiedy lepiej współdzielić kartę graficzną, a kiedy korzystać z niej na wyłączność.

Własny serwer w kolokacji czy serwer dedykowany w abonamencie? Porównujemy oba modele od strony budżetu: amortyzacja, CAPEX, OPEX i realne pozycje kosztowe.

Awaria dysku, wymiana sprzętu, koniec umowy — nośnik z Twoimi danymi opuszcza serwerownię. Sprawdź, co ustalić z dostawcą data center.

Cyber Resilience Act: od 11 września 2026 producenci zgłaszają podatności w 24 godziny. Sprawdź, jakich danych i infrastruktury wymaga art. 14 CRA.

Remote Hands to rozwiązanie, które może zauważalnie ułatwić zarządzanie infrastrukturą IT w firmach korzystających z usług kolokacji serwerów. To rozwiązanie…
Dowiedz się więcej

Nie każde data center może hostować dane wrażliwe i niejawne. Zobacz, które certyfikaty — ISO 27001, ISO 22301, NATO AQAP, poświadczenie ABW — naprawdę decydują.

Nowelizacja ustawy o KSC (NIS2) już obowiązuje. Do 3 października 2026 trwa okno na samoidentyfikację i wpis do wykazu podmiotów. Sprawdź, kogo dotyczy i co dalej.

Ustawa o KSC (NIS2) wymaga wdrożenia SZBI do 3 kwietnia 2027. Zobacz, jak ISO 27001 i kolokacja w polskim data center skracają drogę do zgodności.

NIS2 nie dotyczy tylko podmiotów kluczowych. Jeśli jesteś dostawcą IT lub usług dla takiej firmy, wymagania bezpieczeństwa spłyną na Ciebie przez umowę.
NIS2 już obowiązuje. Sprawdź, czy Twoja firma to podmiot kluczowy lub ważny, jak przeprowadzić samoidentyfikację i do kiedy wpisać się do wykazu.
Gdzie fizycznie leżą Twoje dane i czyjemu prawu podlegają? Sprawdź, dlaczego polskie data center upraszcza zgodność z RODO oraz KSC (NIS2) w 2026 roku.
NIS2 i KSC 2.0 obejmują bezpieczeństwo łańcucha dostaw. Sprawdź, czego wymagać od dostawcy data center — kolokacji i serwerów — by zachować zgodność.
DORA (UE 2022/2554) czyni instytucje finansowe odpowiedzialnymi za odporność dostawców ICT. Sprawdź, czego wymagać od partnera data center i kolokacji.
Nowelizacja KSC wdrażająca NIS2 obowiązuje od 3 kwietnia 2026 r. Sprawdź, jakie techniczne środki bezpieczeństwa trzeba wdrożyć i jak pomaga data center.
Do 3 października 2026 r. podmioty kluczowe i ważne muszą się samookreślić i wpisać do wykazu KSC. Sprawdź, co zrobić i jak data center skraca drogę do zgodności.