Kontrola dostępu do serwerowni: kto może wejść do Twoich serwerów w kolokacji?
Firmy, które przenoszą serwery do kolokacji, zwykle bardzo dokładnie sprawdzają zasilanie, chłodzenie i łącza. Znacznie rzadziej pytają o coś równie podstawowego: kto fizycznie może podejść do ich sprzętu, na jakich zasadach i czy ktoś to zapisuje. Tymczasem dostęp fizyczny omija wiele zabezpieczeń logicznych — kto stoi przy serwerze, może podłączyć nośnik, wyjąć dysk albo zrestartować maszynę. Dlatego kontrola dostępu do serwerowni powinna być jednym z pierwszych tematów rozmowy z dostawcą, a nie przypisem w umowie.
Warstwy: od ogrodzenia do szafy rack
Dobra ochrona fizyczna nie jest jednym zamkiem, tylko kilkoma kolejnymi barierami. Każda z nich zatrzymuje inną grupę ryzyk:
- Teren obiektu — ochrona, monitoring zewnętrzny, kontrolowany wjazd.
- Budynek — wejście tylko dla osób zapowiedzianych i zidentyfikowanych.
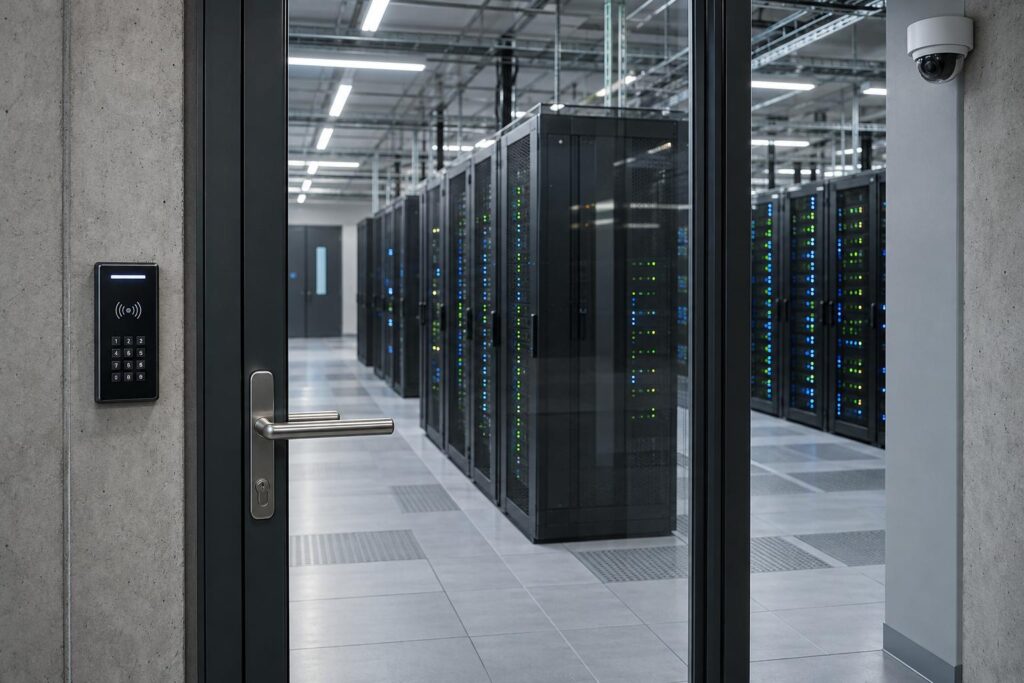
- Sala serwerowa — osobny system kontroli dostępu, odrębny od wejścia do budynku.
- Szafa lub jej część — zamknięcie, do którego dostęp ma tylko klient i upoważniony personel.
Pytając dostawcę o zabezpieczenia, poproś, by opisał każdą z tych warstw osobno. Ogólne „mamy kontrolę dostępu" niewiele mówi; ważne jest, gdzie dokładnie przebiegają granice i kto może je przekroczyć.
W Sprint Data Center obiekt jest pod stałą, całodobową kontrolą pracowników ochrony i 24-godzinnym monitoringiem wizyjnym z pełnym zapisem wydarzeń, a dostęp do pomieszczeń nadzoruje system dostępowy z pełną rejestracją wizyt (źródło: sprintdatacenter.pl/data-center).
Wejście w asyście: utrudnienie czy zaleta?
Część klientów oczekuje, że dostanie własną kartę i będzie wchodzić na salę, kiedy zechce. Brzmi wygodnie, ale oznacza, że na sali mogą jednocześnie przebywać technicy różnych firm bez nadzoru — także przy cudzych szafach.
Model z asystą działa inaczej: każda wizyta jest zgłaszana, a technik klienta wchodzi na salę w towarzystwie personelu operatora. W Sprint Data Center wejście do sali operacyjnej zawsze odbywa się w asyście personelu technicznego SDC (źródło: sprintdatacenter.pl/data-center). Dla Ciebie to gwarancja, że ta sama zasada obowiązuje każdego innego klienta, którego sprzęt stoi obok.
Asysta nie musi oznaczać ograniczonej dostępności. W ofercie kolokacji serwerów w SDC fizyczny dostęp do sprzętu jest możliwy 24/7 po wcześniejszym zgłoszeniu wizyty (źródło: sprintdatacenter.pl/kolokacja-serwerow-w-sdc).
Jak wygląda wizyta technika krok po kroku
Dobrze zorganizowana wizyta w data center ma przewidywalny przebieg:
- Zgłoszenie — podajesz termin, cel wizyty i dane osób, które przyjadą.
- Weryfikacja — operator sprawdza, czy te osoby są na liście upoważnionych przez Twoją firmę.
- Identyfikacja na miejscu — sprawdzenie tożsamości przy wejściu i zarejestrowanie wizyty.
- Praca przy sprzęcie — w asyście personelu, tylko przy Twojej szafie.
- Zamknięcie wizyty — wyjście jest rejestrowane tak samo jak wejście.
Jeśli praca ma potrwać dłużej, przydaje się zaplecze. W SDC personel techniczny klienta może korzystać z pomieszczenia pracy czasowej z szybkim dostępem do internetu (źródło: sprintdatacenter.pl/data-center).
Warto też pamiętać, że wiele czynności nie wymaga przyjazdu. Proste prace, takie jak restart czy sprawdzenie okablowania, często może wykonać personel dostawcy na Twoje zlecenie — zakres takich usług opisują m.in. pakiety administracyjne. Mniej wizyt oznacza też mniej osób, które trzeba upoważniać.
Lista osób upoważnionych: Twoja część odpowiedzialności
Nawet najlepszy system dostępowy jest tak szczelny, jak lista, którą dostarczy klient. Najczęstsze zaniedbania leżą po stronie firmy, nie operatora:
- na liście zostają byli pracownicy lub podwykonawcy, z którymi zakończono współpracę,
- nikt nie wie, kto w firmie może zlecić dodanie nowej osoby,
- uprawnienia są przyznawane „na zawsze", zamiast na czas konkretnego projektu.
Ustal jedną osobę odpowiedzialną za listę i wpisz jej przegląd do procedury offboardingu. Odejście administratora powinno automatycznie uruchamiać aktualizację listy u dostawcy kolokacji — tak samo jak blokadę kont w systemach.
Dowody na audyt: co zachować
Dla firm objętych znowelizowaną ustawą o krajowym systemie cyberbezpieczeństwa bezpieczeństwo fizyczne i kontrola dostępu są częścią zarządzania ryzykiem. Audytor nie zadowoli się deklaracją — zapyta o dowody. Przygotuj:
- opis zasad dostępu u dostawcy (warstwy, asysta, sposób zgłaszania wizyt),
- aktualną listę osób upoważnionych z datą ostatniego przeglądu,
- informację o możliwości uzyskania rejestru wizyt dotyczących Twojego sprzętu,
- potwierdzenie certyfikatów dostawcy, które obejmują bezpieczeństwo informacji.
Sprint S.A. posiada m.in. certyfikaty ISO 27001 i ISO 22301 oraz Świadectwo Bezpieczeństwa Przemysłowego Pierwszego Stopnia wydane przez ABW, a także koncesję MSWiA na usługi ochrony mienia w formie zabezpieczenia technicznego (źródło: sprintdatacenter.pl/data-center). Zakres i aktualność certyfikatów zawsze potwierdzaj bezpośrednio u dostawcy przed audytem.
Pytania, które warto zadać przed podpisaniem umowy
- Czy wejście na salę serwerową odbywa się w asyście personelu?
- Czy każda wizyta jest rejestrowana i czy mogę otrzymać rejestr dotyczący mojego sprzętu?
- Jak zgłaszam wizytę i ile wcześniej muszę to zrobić?
- Kto może zmienić listę osób upoważnionych po mojej stronie?
- Czy obiekt jest chroniony przez całą dobę i czy monitoring wizyjny jest nagrywany?
- Jakie czynności personel wykona za mnie, bez potrzeby przyjazdu?
Podsumowanie
Kontrola dostępu do serwerowni to nie formalność, tylko jedna z głównych linii obrony Twoich danych. Wielowarstwowa ochrona, wejście w asyście personelu i pełna rejestracja wizyt sprawiają, że wiesz, kto i kiedy był przy Twoim sprzęcie — i możesz to udowodnić audytorowi. Po Twojej stronie zostaje aktualna lista osób upoważnionych i jasna procedura jej zmian.
Jeśli planujesz przeniesienie serwerów, sprawdź ofertę kolokacji serwerów w Sprint Data Center albo skontaktuj się z nami — chętnie opowiemy, jak wygląda wizyta w naszym data center w Olsztynie.
FAQ – najczęściej zadawane pytania o kontrolę dostępu do serwerowni
Czy w kolokacji mogę wejść do swojego serwera o dowolnej porze?
To zależy od dostawcy. W Sprint Data Center fizyczny dostęp do sprzętu jest możliwy 24/7, ale wymaga wcześniejszego zgłoszenia wizyty, a wejście na salę operacyjną odbywa się zawsze w asyście personelu technicznego. Dzięki temu każda wizyta jest zaplanowana i zarejestrowana.
Dlaczego nie dostanę własnej karty do sali serwerowej?
Wejście w asyście chroni nie tylko operatora, ale przede wszystkim klientów. Ta sama zasada obowiązuje wszystkich, więc nikt nie przebywa bez nadzoru przy cudzym sprzęcie. To mniejsza swoboda w zamian za znacznie mniejsze ryzyko nieuprawnionego dostępu.
Kto odpowiada za aktualność listy osób upoważnionych?
Klient. Dostawca weryfikuje osoby na podstawie listy, którą otrzymał, więc jeśli zostanie na niej były pracownik, system dostępowy go nie zatrzyma. Wyznacz w firmie osobę odpowiedzialną za listę i aktualizuj ją przy każdej zmianie w zespole lub u podwykonawców.
Jakie dokumenty o bezpieczeństwie fizycznym przydadzą się na audyt NIS2?
Opis zasad dostępu u dostawcy, aktualna lista osób upoważnionych z datą przeglądu, informacja o rejestrze wizyt oraz potwierdzenie certyfikatów dostawcy w obszarze bezpieczeństwa informacji. Razem pokazują, że ryzyko fizycznego dostępu jest zidentyfikowane i kontrolowane.
Czy każda czynność przy serwerze wymaga mojego przyjazdu?
Nie zawsze. Część prostych prac, takich jak restart czy sprawdzenie okablowania, może — w zależności od wykupionego zakresu usług — wykonać personel data center na Twoje zlecenie. Mniej wizyt oznacza też krótszą listę osób, którym trzeba nadawać uprawnienia. Zakres takich usług opisują pakiety administracyjne.
Artykuł powstał z wykorzystaniem narzędzi sztucznej inteligencji (AI) pod nadzorem zespołu Sprint Data Center. Grafika ilustracyjna została wygenerowana przez AI.